面向一级供应商
一份基础TARA,每个OEM一份副本。
维护一份平台TARA,为每个OEM客户复制一份。每份副本都会显示基础版本的变更,团队可以逐项决定同步或保留。
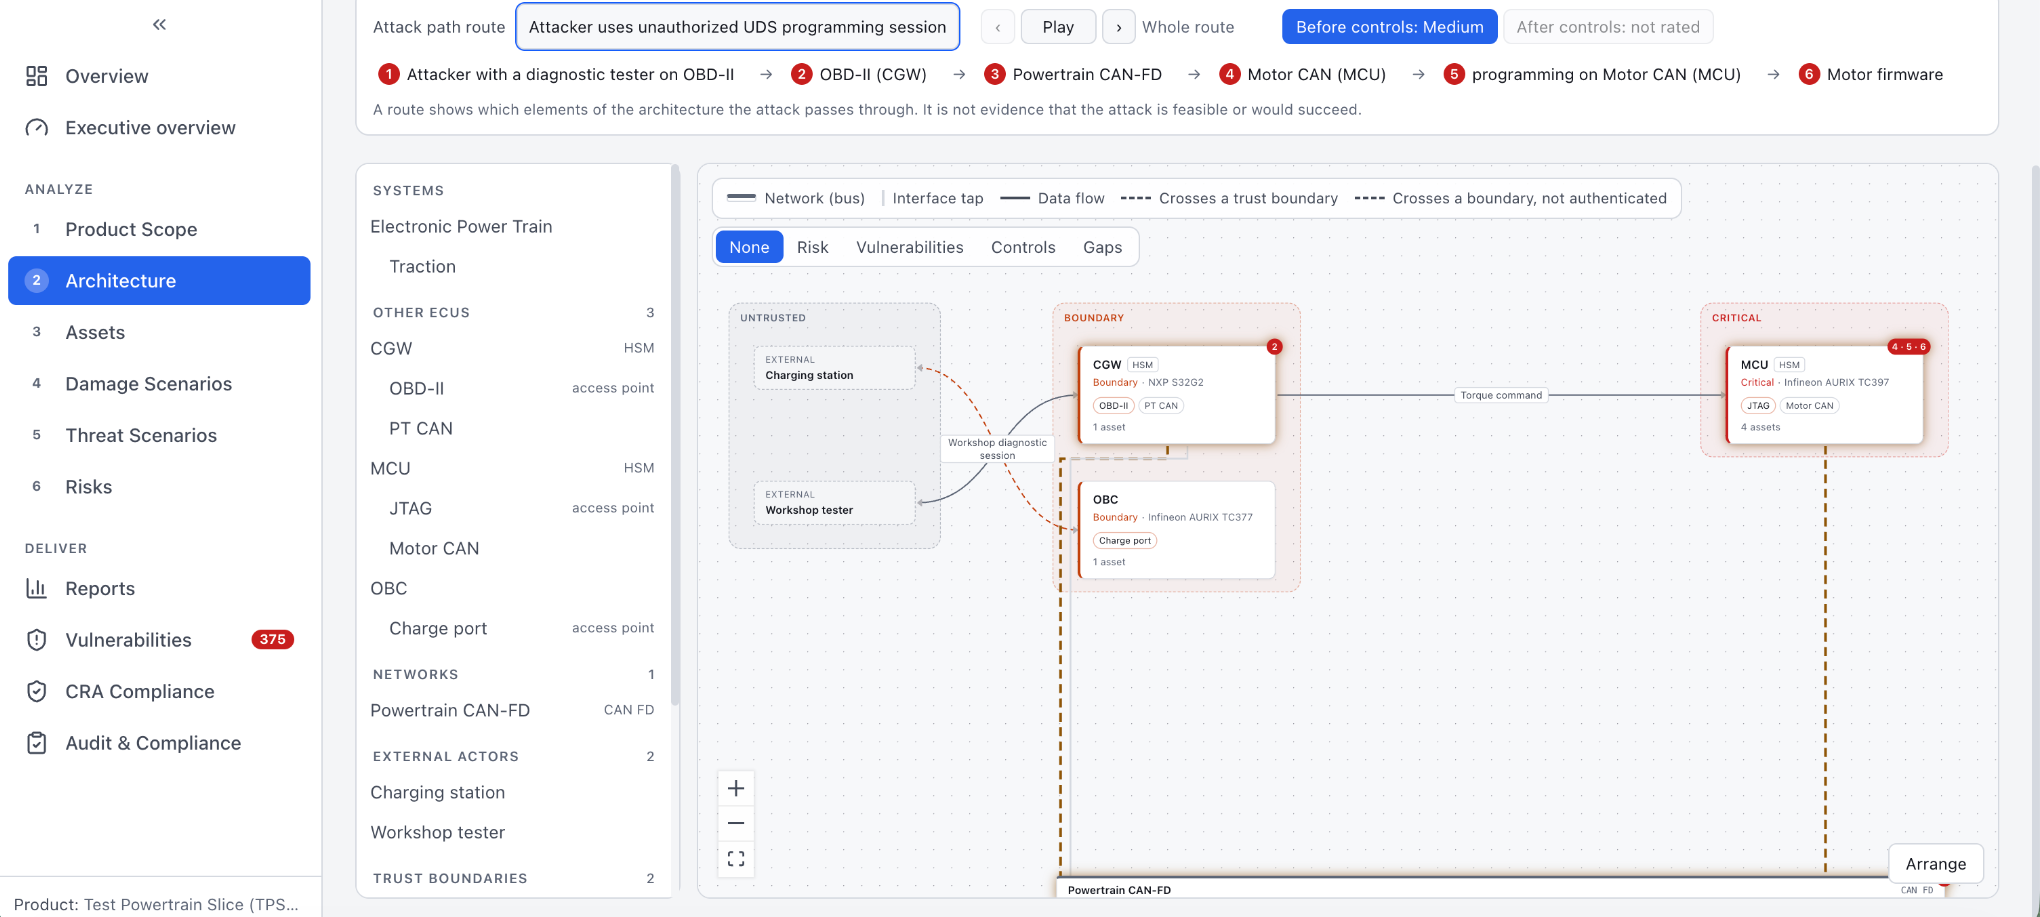
在QuickTARA中录制,使用一个测试动力总成:网关、电机控制器和车载充电机。
QuickTARA遵循ISO/SAE 21434第15章的步骤。每个威胁、路径和风险都关联到其来源的ECU、接口和资产。
ECU、网络、接口,以及每个接口提供的服务。
挂在存放它的ECU上,按机密性、完整性、可用性和真实性评级。
只在存在到达资产的路径时才提出。
穿过架构的每一步,并评定可行性。
风险值、处置决定和关联的控制措施。
一个ECU给出400条威胁,工程师就不会再信任这个工具。QuickTARA只提出模型中可达的威胁。
审核中最常见的问题,是TARA做完一次就不再更新。QuickTARA把漏洞处理和分析放在同一个工具里,新的CVE会直接出现在它影响的风险旁边。
OEM安全部门和IT规定严格的供应商,无需云服务审查即可批准使用QuickTARA。漏洞数据依然保持最新。
pack: advisories-2026-10-06signature: ed25519 ✓ verifiedfiles: 412 / 412 sha256 ✓sources: osv, nvd, cisa-kevimport: ready
型式认证和OEM审核问的是同样的问题:您做了什么决定,谁批准的,之后有没有变过。QuickTARA用记录回答每一个问题,而不是用幻灯片。
发布会冻结TARA,并保存带SHA-256指纹的PDF和JSON输出。您可以准确说明批准了什么、何时批准。
每次修改都会记录修改人、时间,以及修改前后的值。
任何人都不能批准自己的风险决定。这由工具强制执行,不依赖流程文件。
对照附件5威胁清单的覆盖表由您的TARA自动生成,无需手工填写。
每位读者得到所需的详细程度。攻击细节留在公司内部。
| 文件 | SHA-256 |
|---|---|
| tara-internal.pdf | 9f2c41e0…b7a41e |
| tara-customer.pdf | 51d0a9c3…02f6dd |
| tara-audit.pdf | c47e18aa…9e3b10 |
| tara.json | 0be6f2d4…7a55c2 |
需要向OEM提供ISO/SAE 21434证据的一级和二级供应商。受CRA约束的充电设备、后台和售后设备制造商。为多个客户做TARA的咨询公司。
维护一份平台TARA,为每个OEM客户复制一份。每份副本都会显示基础版本的变更,团队可以逐项决定同步或保留。
第14条报告时限、ENISA导出、附件VII技术文档、合格评定步骤和附件II用户信息。适用于充电设备、后台、售后远程信息设备和诊断工具。
检查CRA适用范围 →按控制措施和ECU记录CPU、内存、启动时间和延迟,并与预算对照。超出预算的控制措施会在设计评审之前暴露,而不是在评审会上。
管理总览显示每个产品的状态及原因。查看者角色让项目经理和销售可以阅读TARA,但看不到攻击细节。